O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.
O AppSec testa as suas aplicações web em execução e responde a três perguntas: em qual aplicação está a vulnerabilidade, em que camada ela se conserta e a que categoria do OWASP Top 10 ela pertence. O teste é dinâmico (DAST), roda por um sensor WEBAPP e só começa depois da sua aprovação.Este tutorial leva você do primeiro acesso ao primeiro teste lido no painel.
O que o AppSec faz
O módulo cobre a segurança das aplicações web em quatro frentes, na ordem em que o trabalho acontece:
Teste dinâmico
Executa o Scan DAST contra as aplicações escolhidas, com o sensor e a política de scan que você define. O teste exercita os endpoints em execução procurando injeção de script (XSS, do inglês cross-site scripting), injeção de SQL (SQLi), falsificação de requisição entre sites (CSRF, do inglês cross-site request forgery) e outras falhas exploráveis.
Importação
As vulnerabilidades encontradas entram no painel com severidade, CWE, categoria OWASP e evidência, ligadas à aplicação em que foram observadas.
Leitura
O Dashboard organiza o resultado em quatro visões: por aplicação, por camada da aplicação, por categoria do OWASP Top 10 e por severidade.
Governança
Uma lista de prontidão para auditoria relaciona o que foi testado aos requisitos do PCI DSS e do OWASP Top 10.
O agente de AppSec conduz a execução e também lê o resultado com você. Ele monta painéis sobre o que encontrou, reorganiza as vulnerabilidades pelo critério que você pedir e propõe a correção técnica de cada uma.
Antes da primeira execução
Aplicações cadastradas como ativos no ambiente que será testado. Elas aparecem como opções no passo Alvos do scan.
Um sensor WEBAPP disponível. Pode ser um sensor de nuvem da plataforma ou um sensor alcançado pelo CONNECT do ambiente.
Uma janela adequada. O teste dinâmico gera carga sobre a aplicação, então prefira rodá-lo fora do horário de pico.
De onde sai o teste
Se a aplicação fica atrás de um firewall de aplicação (WAF) ou de um bloqueio por país, o teste pode ser barrado antes de chegar a ela. O endereço de onde ele sai depende do sensor que você escolhe no formulário do scan:
Sensor escolhido
De onde sai o teste
O que liberar
WEBAPP-OWASP (IP FIXO), na nuvem
Sempre dos IPs 52.73.248.106 e 54.198.26.212
Os dois IPs, no WAF e no firewall da aplicação
Sensor WEBAPP de nuvem sem IP fixo
De um IP dinâmico, que muda entre execuções
Não dá para liberar por IP. Se o WAF bloqueia o teste, use o sensor de IP fixo
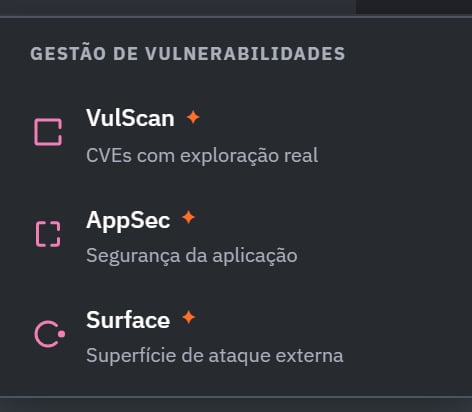
Na barra superior do painel, clique em Gestão de Vulnerabilidades. O menu do pilar abre logo abaixo do rótulo.
2
No menu, clique em AppSec, a segunda entrada da lista.
Os três módulos do pilar. A linha de apoio de cada um delimita o escopo. No AppSec, o escopo é a segurança da aplicação.
3
O módulo abre na aba em que você estava da última vez. Para disparar ou acompanhar um scan, vá em Agent Work. Para ver o resultado consolidado, vá em Dashboard. Para consultar conexões de Model Context Protocol (MCP) ou licenças contratadas, vá em Config.
Onde fica cada coisa
O módulo tem duas regiões fixas, e elas não mudam de lugar entre as abas:
Tira de abas, no alto, logo abaixo da barra do painel. Ela traz o nome AppSec à esquerda.
Área de trabalho, o corpo da tela, que muda conforme a aba.
Aba
Posição na tira
Para que serve
Dashboard
1ª
A Bancada de Aplicações, os indicadores, os atalhos de investigação e a governança.
Agent Work
2ª
A execução do Scan DAST, do formulário à conclusão, e as perguntas ao agente.
Artefatos
3ª
Os relatórios e arquivos gerados no módulo.
Catálogo de Serviços
4ª
A ficha do serviço disponível e o pedido de serviço novo.
Observabilidade
5ª
O histórico das execuções e das conversas com o agente.
Config
6ª e última
As conexões MCP e, quando há quantidade de licenças contratada, a escolha das aplicações licenciadas.
Rodar o primeiro teste
Siga Executar o Scan DAST de aplicação web. O que funciona igual em todos os módulos (o Agent Work, o agendamento, a paleta de comandos, os artefatos e a observabilidade) está nas páginas do EcoTrust OS.
{"docsConfig":{"theme":"mint","$schema":"https://mintlify.com/docs.json","name":"Documentação EcoTrust","public":true,"description":"Documentação da EcoTrust, plataforma de IA Agêntica para cibersegurança.","colors":{"primary":"#FF6F29","light":"#FF6F29","dark":"#C44E10"},"logo":{"light":"https://mintcdn.com/eco-trust/9Mp670boJyVAJrNm/logo/light.svg?fit=max\u0026auto=format\u0026n=9Mp670boJyVAJrNm\u0026q=85\u0026s=c4358dda728a04211865047df99f4b96","dark":"https://mintcdn.com/eco-trust/9Mp670boJyVAJrNm/logo/dark.svg?fit=max\u0026auto=format\u0026n=9Mp670boJyVAJrNm\u0026q=85\u0026s=02ba4122ad83070fa4f8ddb0a8c3f0e7","href":"/"},"favicon":"https://mintcdn.com/eco-trust/9Mp670boJyVAJrNm/favicon.svg?fit=max\u0026auto=format\u0026n=9Mp670boJyVAJrNm\u0026q=85\u0026s=5767c21b43b492148222e45c0e19d446","appearance":{"default":"light"},"background":{"color":{"light":"#FFFFFF","dark":"#202125"}},"navbar":{"links":[{"href":"https://ecotrust.io","label":"Site"},{"href":"https://ecotrust.io/contato","label":"Contato"}],"primary":{"type":"button","label":"Agendar demo","href":"https://ecotrust.io/demo"}},"footer":{"socials":{"linkedin":"https://www.linkedin.com/company/ecotrustoficial","youtube":"https://www.youtube.com/@EcoTrustOficial","instagram":"https://www.instagram.com/ecotrustoficial"},"links":[{"header":"Plataforma","items":[{"label":"Agentic CTEM","href":"https://ecotrust.io/agentic-ctem"},{"label":"EcoTrust OS","href":"https://ecotrust.io/ecotrust-os"},{"label":"Agentic SOC","href":"https://ecotrust.io/agentic-soc"}]},{"header":"Recursos","items":[{"label":"Blog","href":"https://ecotrust.io/blog"},{"label":"Materiais","href":"https://ecotrust.io/materiais"}]},{"header":"Empresa","items":[{"label":"Sobre a EcoTrust","href":"https://ecotrust.io/empresa"},{"label":"Contato","href":"https://ecotrust.io/contato"},{"label":"Política de privacidade","href":"https://ecotrust.io/politica-de-privacidade"}]}]},"search":{"prompt":"Buscar na documentação"},"seo":{"metatags":{"og:site_name":"EcoTrust","og:locale":"pt_BR"},"indexing":"navigable"},"fonts":{"heading":{"family":"Space Grotesk","source":"fonts/space-grotesk-var.woff2","format":"woff2"},"body":{"family":"IBM Plex Sans","source":"fonts/ibm-plex-sans-var.woff2","format":"woff2"}},"styling":{"codeblocks":"dark","latex":true},"errors":{"404":{"redirect":false,"title":"Página não encontrada","description":"Esta página não existe ou mudou de lugar. Use a busca ou volte para a [página inicial](/)."}},"contextual":{"options":["copy","view","claude","chatgpt","mcp","cursor","vscode"],"display":"header"},"thumbnails":{"appearance":"dark","background":"https://mintcdn.com/eco-trust/8mWRXozoWlYmaOzm/images/og-background.png?fit=max\u0026auto=format\u0026n=8mWRXozoWlYmaOzm\u0026q=85\u0026s=277c58dff971a236bc4def1db0e1d9b3"},"metadata":{"timestamp":true},"navigation":{"languages":[{"language":"pt-BR","default":true,"href":""}]}},"deployment":{"deploymentMetadataValue":{"subdomain":"eco-trust","hasAudioNarration":false,"actualSubdomain":"eco-trust","customDomains":["docs.ecotrust.io"],"gitSource":{"type":"github","owner":"ecotrust-platform","repo":"docs","deployBranch":"main","contentDirectory":"","isPrivate":true,"mountPath":"","label":""},"feedback":{"thumbs":true,"agentFeedback":true},"entitlements":{"AI_CHAT":{"status":"DISABLED"},"WEB_MCP":{"status":"DISABLED"},"NARRATION":{"status":"DISABLED"}},"buildId":"6afcb2c529ee31ec71e92ba0","clientVersion":"0.0.4177","searchFilterCounts":[{"language":"pt-BR","tag":"Módulos","count":136},{"language":"pt-BR","tag":"Começar","count":42},{"language":"pt-BR","tag":"Gestão de Vulnerabilidades","count":41},{"language":"pt-BR","tag":"Gestão de Riscos","count":37},{"language":"pt-BR","tag":"Gestão de Correções","count":28},{"language":"pt-BR","tag":"O que há de novo","count":24},{"language":"pt-BR","tag":"Gestão de Ativos","count":24},{"language":"pt-BR","tag":"EcoTrust OS","count":22},{"language":"pt-BR","tag":"Destaques","count":17},{"language":"pt-BR","tag":"Baseline","count":17}],"searchSettings":{"showContentSnippets":true}},"assistantConfig":{"enableAskAiButton":false,"enableStarterQuestions":false,"enableContextualStarterQuestions":false,"enableAskAiSearchBar":true},"basePath":"","hasChatPermissions":false,"hasWebMcpPermissions":false,"toggles":[{"name":"kill-isr","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-rbac-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-mintlify-slack","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-integrations-settings","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"rbac-expansion","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-pr-grouping","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-prefix","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"analytics-v7","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"user-flows-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"no-publish-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-onboarding","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving-live","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"stripTemperatureMiddleware","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"support-platform-pylon-zendesk","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"instant-rollback","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications-server","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-fable","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fixed-ai-action-pricing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automation-resolve-merge-conflict","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"scoped-publishing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"mintql","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"page-level-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-version-history-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"billing-page-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"full-page-search","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workspace-projects","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"assistant-v5","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fork-pr-previews","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"revalidation-jwt","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-sso-scim","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"hobby-abuse-scan","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"dashboard-inbox","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-signup","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-dual-write","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-enabled","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"approve-review-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-metadata","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"sso-setup-deadline-banner","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-serve","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"live-agents","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"starter-pricing","enabled":true,"variant":{"name":"control","enabled":true,"payload":{"type":"string","value":"control"},"feature_enabled":true},"impressionData":false},{"name":"llms-txt-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false}],"googleFontsInlined":false},"customCss":[{"filePath":"style.css","content":"@font-face{font-family:\"JetBrains Mono\";src:url(\"/fonts/jetbrains-mono-var.woff2\") format(\"woff2\");font-weight:100 800;font-style:normal;font-display:swap}:root{--et-font-data: \"JetBrains Mono\", ui-monospace, SFMono-Regular, Menlo, monospace}code,kbd,pre,samp{font-family:var(--et-font-data)}table{font-variant-numeric:tabular-nums}@media (min-width: 1024px){#content-area{padding-left:4.5rem}}@media (min-width: 1280px){#table-of-contents-layout{width:15rem}#content-area{width:calc(100% - 15rem)}}#content-area a.link[target=\"_blank\"]:not([href^=\"mailto:\"])::after{content:\"\";content:\"\" / \"(abre em nova aba)\";display:inline-block;width:0.7em;height:0.7em;margin-left:0.25em;background-color:currentColor;-webkit-mask:url('data:image/svg+xml,%3Csvg xmlns=\"http://www.w3.org/2000/svg\" viewBox=\"0 0 512 512\"%3E%3Cpath d=\"M320 0c-17.7 0-32 14.3-32 32s14.3 32 32 32l82.7 0-201.4 201.4c-12.5 12.5-12.5 32.8 0 45.3s32.8 12.5 45.3 0L448 109.3 448 192c0 17.7 14.3 32 32 32s32-14.3 32-32l0-160c0-17.7-14.3-32-32-32L320 0zM80 96C35.8 96 0 131.8 0 176L0 432c0 44.2 35.8 80 80 80l256 0c44.2 0 80-35.8 80-80l0-80c0-17.7-14.3-32-32-32s-32 14.3-32 32l0 80c0 8.8-7.2 16-16 16L80 448c-8.8 0-16-7.2-16-16l0-256c0-8.8 7.2-16 16-16l80 0c17.7 0 32-14.3 32-32s-14.3-32-32-32L80 96z\"/%3E%3C/svg%3E') no-repeat center / contain;mask:url('data:image/svg+xml,%3Csvg xmlns=\"http://www.w3.org/2000/svg\" viewBox=\"0 0 512 512\"%3E%3Cpath d=\"M320 0c-17.7 0-32 14.3-32 32s14.3 32 32 32l82.7 0-201.4 201.4c-12.5 12.5-12.5 32.8 0 45.3s32.8 12.5 45.3 0L448 109.3 448 192c0 17.7 14.3 32 32 32s32-14.3 32-32l0-160c0-17.7-14.3-32-32-32L320 0zM80 96C35.8 96 0 131.8 0 176L0 432c0 44.2 35.8 80 80 80l256 0c44.2 0 80-35.8 80-80l0-80c0-17.7-14.3-32-32-32s-32 14.3-32 32l0 80c0 8.8-7.2 16-16 16L80 448c-8.8 0-16-7.2-16-16l0-256c0-8.8 7.2-16 16-16l80 0c17.7 0 32-14.3 32-32s-14.3-32-32-32L80 96z\"/%3E%3C/svg%3E') no-repeat center / contain}"}],"page":{"pagePath":"modulos/appsec/primeiros-passos","slug":"/modulos/appsec/primeiros-passos","pageMetadata":{"title":"Primeiros passos no AppSec","sidebarTitle":"Primeiros passos","description":"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.","tipo":"tutorial","href":"/modulos/appsec/primeiros-passos"},"description":{"compiledSource":"\"use strict\";\nconst {jsx: _jsx} = arguments[0];\nconst {useMDXComponents: _provideComponents} = arguments[0];\nfunction _createMdxContent(props) {\n const _components = {\n p: \"p\",\n ..._provideComponents(),\n ...props.components\n };\n return _jsx(_components.p, {\n children: \"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.\"\n });\n}\nfunction MDXContent(props = {}) {\n const {wrapper: MDXLayout} = {\n ..._provideComponents(),\n ...props.components\n };\n return MDXLayout ? _jsx(MDXLayout, {\n ...props,\n children: _jsx(_createMdxContent, {\n ...props\n })\n }) : _createMdxContent(props);\n}\nreturn {\n default: MDXContent\n};\n","frontmatter":{},"scope":{}},"pageType":"default","mdx":{"mdxSource":{"compiledSource":"\"use strict\";const{Fragment:_Fragment,jsx:_jsx,jsxs:_jsxs}=arguments[0];const{useMDXComponents:_provideComponents}=arguments[0];function _createMdxContent(props){const _components={a:`a`,code:`code`,em:`em`,li:`li`,p:`p`,strong:`strong`,tbody:`tbody`,td:`td`,th:`th`,thead:`thead`,tr:`tr`,ul:`ul`,..._provideComponents(),...props.components},{Card,CardGroup,Frame,Heading,OptimizedImage,Step,Steps,Table}=_components;if(!Card)_missingMdxReference(`Card`,true);if(!CardGroup)_missingMdxReference(`CardGroup`,true);if(!Frame)_missingMdxReference(`Frame`,true);if(!Heading)_missingMdxReference(`Heading`,true);if(!OptimizedImage)_missingMdxReference(`OptimizedImage`,true);if(!Step)_missingMdxReference(`Step`,true);if(!Steps)_missingMdxReference(`Steps`,true);if(!Table)_missingMdxReference(`Table`,true);return _jsxs(_Fragment,{children:[_jsx(_components.p,{children:`O AppSec testa as suas aplicações web em execução e responde a três perguntas: em qual aplicação está a vulnerabilidade, em que camada ela se conserta e a que categoria do OWASP Top 10 ela pertence. O teste é dinâmico (DAST), roda por um sensor WEBAPP e só começa depois da sua aprovação.`}),`\n`,_jsx(_components.p,{children:`Este tutorial leva você do primeiro acesso ao primeiro teste lido no painel.`}),`\n`,_jsx(Heading,{level:`2`,id:`o-que-o-appsec-faz`,children:`O que o AppSec faz`}),`\n`,_jsx(_components.p,{children:`O módulo cobre a segurança das aplicações web em quatro frentes, na ordem em que o trabalho acontece:`}),`\n`,_jsxs(CardGroup,{cols:2,children:[_jsx(Card,{title:`Teste dinâmico`,children:_jsxs(_components.p,{children:[`Executa o Scan DAST contra as aplicações escolhidas, com o sensor e a política de scan que você define. O teste exercita os endpoints em execução procurando injeção de script (XSS, do inglês `,_jsx(_components.em,{children:`cross-site scripting`}),`), injeção de SQL (SQLi), falsificação de requisição entre sites (CSRF, do inglês `,_jsx(_components.em,{children:`cross-site request forgery`}),`) e outras falhas exploráveis.`]})}),_jsx(Card,{title:`Importação`,children:_jsx(_components.p,{children:`As vulnerabilidades encontradas entram no painel com severidade, CWE, categoria OWASP e evidência, ligadas à aplicação em que foram observadas.`})}),_jsx(Card,{title:`Leitura`,children:_jsx(_components.p,{children:`O Dashboard organiza o resultado em quatro visões: por aplicação, por camada da aplicação, por categoria do OWASP Top 10 e por severidade.`})}),_jsx(Card,{title:`Governança`,children:_jsx(_components.p,{children:`Uma lista de prontidão para auditoria relaciona o que foi testado aos requisitos do PCI DSS e do OWASP Top 10.`})})]}),`\n`,_jsx(_components.p,{children:`O agente de AppSec conduz a execução e também lê o resultado com você. Ele monta painéis sobre o que encontrou, reorganiza as vulnerabilidades pelo critério que você pedir e propõe a correção técnica de cada uma.`}),`\n`,_jsx(Heading,{level:`2`,id:`antes-da-primeira-execução`,children:`Antes da primeira execução`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Aplicações cadastradas como ativos`}),` no ambiente que será testado. Elas aparecem como opções no passo `,_jsx(_components.em,{children:`Alvos do scan`}),`.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Um sensor WEBAPP disponível`}),`. Pode ser um sensor de nuvem da plataforma ou um sensor alcançado pelo CONNECT do ambiente.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Uma janela adequada`}),`. O teste dinâmico gera carga sobre a aplicação, então prefira rodá-lo fora do horário de pico.`]}),`\n`]}),`\n`,_jsx(Heading,{level:`3`,id:`de-onde-sai-o-teste`,children:`De onde sai o teste`}),`\n`,_jsx(_components.p,{children:`Se a aplicação fica atrás de um firewall de aplicação (WAF) ou de um bloqueio por país, o teste pode ser barrado antes de chegar a ela. O endereço de onde ele sai depende do sensor que você escolhe no formulário do scan:`}),`\n`,_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`Sensor escolhido`}),_jsx(_components.th,{children:`De onde sai o teste`}),_jsx(_components.th,{children:`O que liberar`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsxs(_components.td,{children:[_jsx(_components.strong,{children:`WEBAPP-OWASP (IP FIXO)`}),`, na nuvem`]}),_jsxs(_components.td,{children:[`Sempre dos IPs `,_jsx(_components.code,{children:`52.73.248.106`}),` e `,_jsx(_components.code,{children:`54.198.26.212`})]}),_jsx(_components.td,{children:`Os dois IPs, no WAF e no firewall da aplicação`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Sensor WEBAPP de nuvem sem IP fixo`}),_jsx(_components.td,{children:`De um IP dinâmico, que muda entre execuções`}),_jsx(_components.td,{children:`Não dá para liberar por IP. Se o WAF bloqueia o teste, use o sensor de IP fixo`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Sensor WEBAPP pelo CONNECT do ambiente`}),_jsx(_components.td,{children:`Do IP da máquina onde o CONNECT está instalado`}),_jsxs(_components.td,{children:[`O IP dessa máquina. Veja `,_jsx(_components.a,{href:`/connect/requisitos#solu%C3%A7%C3%B5es-de-seguran%C3%A7a`,children:`Requisitos do Connect`})]})]})]})]}),`\n`,_jsx(Heading,{level:`2`,id:`como-acessar-o-módulo`,children:`Como acessar o módulo`}),`\n`,_jsxs(Steps,{children:[_jsx(Step,{children:_jsxs(_components.p,{children:[`Na barra superior do painel, clique em `,_jsx(_components.strong,{children:`Gestão de Vulnerabilidades`}),`. O menu do pilar abre logo abaixo do rótulo.`]})}),_jsxs(Step,{children:[_jsxs(_components.p,{children:[`No menu, clique em `,_jsx(_components.strong,{children:`AppSec`}),`, a segunda entrada da lista.`]}),_jsx(Frame,{caption:`Os três módulos do pilar. A linha de apoio de cada um delimita o escopo. No AppSec, o escopo é a segurança da aplicação.`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=0ee8e4f1f6a26bbea165ef8b80e4ff13`,alt:`Menu do pilar Gestão de Vulnerabilidades aberto, com as entradas VulScan, AppSec e Surface.`,style:{maxWidth:`236px`},\"data-og-width\":`472`,width:`472`,\"data-og-height\":`412`,height:`412`,\"data-path\":`images/appsec/01-menu-pilar.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?w=280\u0026fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=c21784a59c46ea26ac77d0500bb9dbe2 280w, https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?w=560\u0026fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=1bce8885511d077e110233e9c670859b 560w, https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?w=840\u0026fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=801d40c6cd356d4737b552a79b98dc1f 840w, https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?w=1100\u0026fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=1c3c24e715e1f40f4d0440ea31565dd6 1100w, https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?w=1650\u0026fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=ce78620069e1892d4f8757ccfe19564e 1650w, https://mintcdn.com/eco-trust/dcX8rO5gA5iWRmYd/images/appsec/01-menu-pilar.png?w=2500\u0026fit=max\u0026auto=format\u0026n=dcX8rO5gA5iWRmYd\u0026q=85\u0026s=e4fc3683cd1158858023693e2b08868d 2500w`})})]}),_jsx(Step,{children:_jsxs(_components.p,{children:[`O módulo abre na aba em que você estava da última vez. Para disparar ou acompanhar um scan, vá em `,_jsx(_components.strong,{children:`Agent Work`}),`. Para ver o resultado consolidado, vá em `,_jsx(_components.strong,{children:`Dashboard`}),`. Para consultar conexões de Model Context Protocol (MCP) ou licenças contratadas, vá em `,_jsx(_components.strong,{children:`Config`}),`.`]})})]}),`\n`,_jsx(Heading,{level:`2`,id:`onde-fica-cada-coisa`,children:`Onde fica cada coisa`}),`\n`,_jsx(_components.p,{children:`O módulo tem duas regiões fixas, e elas não mudam de lugar entre as abas:`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Tira de abas`}),`, no alto, logo abaixo da barra do painel. Ela traz o nome `,_jsx(_components.em,{children:`AppSec`}),` à esquerda.`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Área de trabalho`}),`, o corpo da tela, que muda conforme a aba.`]}),`\n`]}),`\n`,_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`Aba`}),_jsx(_components.th,{children:`Posição na tira`}),_jsx(_components.th,{children:`Para que serve`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Dashboard`}),_jsx(_components.td,{children:`1ª`}),_jsx(_components.td,{children:`A Bancada de Aplicações, os indicadores, os atalhos de investigação e a governança.`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Agent Work`}),_jsx(_components.td,{children:`2ª`}),_jsx(_components.td,{children:`A execução do Scan DAST, do formulário à conclusão, e as perguntas ao agente.`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Artefatos`}),_jsx(_components.td,{children:`3ª`}),_jsx(_components.td,{children:`Os relatórios e arquivos gerados no módulo.`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Catálogo de Serviços`}),_jsx(_components.td,{children:`4ª`}),_jsx(_components.td,{children:`A ficha do serviço disponível e o pedido de serviço novo.`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Observabilidade`}),_jsx(_components.td,{children:`5ª`}),_jsx(_components.td,{children:`O histórico das execuções e das conversas com o agente.`})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Config`}),_jsx(_components.td,{children:`6ª e última`}),_jsx(_components.td,{children:`As conexões MCP e, quando há quantidade de licenças contratada, a escolha das aplicações licenciadas.`})]})]})]}),`\n`,_jsx(Heading,{level:`2`,id:`rodar-o-primeiro-teste`,children:`Rodar o primeiro teste`}),`\n`,_jsxs(_components.p,{children:[`Siga `,_jsx(_components.a,{href:`/modulos/appsec/scan-dast`,children:`Executar o Scan DAST de aplicação web`}),`. O que funciona igual em todos os módulos (o Agent Work, o agendamento, a paleta de comandos, os artefatos e a observabilidade) está nas páginas do `,_jsx(_components.a,{href:`/ecotrust-os/executar-um-servico`,children:`EcoTrust OS`}),`.`]}),`\n`,_jsx(Heading,{level:`2`,id:`ler-o-resultado`,children:`Ler o resultado`}),`\n`,_jsxs(_components.p,{children:[`As vulnerabilidades aparecem no `,_jsx(_components.a,{href:`/modulos/appsec/painel`,children:`painel do AppSec`}),`. Para entender o que cada número conta, veja `,_jsx(_components.a,{href:`/modulos/appsec/como-ler-os-numeros`,children:`Como ler os números do AppSec`}),`.`]})]})}function MDXContent(props={}){const{wrapper:MDXLayout}={..._provideComponents(),...props.components};return MDXLayout?_jsx(MDXLayout,{...props,children:_jsx(_createMdxContent,{...props})}):_createMdxContent(props)}return{default:MDXContent};function _missingMdxReference(id,component){throw new Error(`Expected `+(component?`component`:`object`)+\" `\"+id+\"` to be defined: you likely forgot to import, pass, or provide it.\")}","frontmatter":{},"scope":{"codeStyling":"dark","config":{},"pageMetadata":{"title":"Primeiros passos no AppSec","sidebarTitle":"Primeiros passos","description":"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.","tipo":"tutorial","href":"/modulos/appsec/primeiros-passos"}}},"mdxSourceWithNoJs":null},"mdxExtracts":{"tableOfContents":[{"title":"O que o AppSec faz","slug":"o-que-o-appsec-faz","depth":2,"children":[]},{"title":"Antes da primeira execução","slug":"antes-da-primeira-execução","depth":2,"children":[{"title":"De onde sai o teste","slug":"de-onde-sai-o-teste","depth":3,"children":[]}]},{"title":"Como acessar o módulo","slug":"como-acessar-o-módulo","depth":2,"children":[]},{"title":"Onde fica cada coisa","slug":"onde-fica-cada-coisa","depth":2,"children":[]},{"title":"Rodar o primeiro teste","slug":"rodar-o-primeiro-teste","depth":2,"children":[]},{"title":"Ler o resultado","slug":"ler-o-resultado","depth":2,"children":[]}],"codeExamples":{}},"jsLinks":[],"subdomain":"eco-trust","siteName":"Documentação EcoTrust","title":"Primeiros passos no AppSec - Documentação EcoTrust","navMaps":{"firstHrefInVersion":{},"firstHrefInLanguage":{"pt-BR":{"href":"/modulos/appsec/primeiros-passos","matchLevel":0}}},"lastModified":"2026-11-12T07:41:07.304Z","gitLastModified":"2026-11-12T07:40:52.000Z","originalFileLocation":"modulos/appsec/primeiros-passos.mdx","locale":"pt-BR"},"headHtml":"\u003cscript data-mint-head>(function(){var d=document.documentElement,p=null;if(!p){try{p=localStorage.getItem(\"isDarkMode\")}catch(e){}if(p==='true')p='dark';else if(p==='false')p='light';if(p!=='light'\u0026\u0026p!=='dark'\u0026\u0026p!=='system')p=\"light\"}var r=p==='system'?(matchMedia(\"(prefers-color-scheme: dark)\").matches?'dark':'light'):p;d.classList.remove(r==='dark'?'light':'dark');d.classList.add(r);d.setAttribute(\"data-theme-preference\",p)})();\u003c/script>\u003cmeta data-mint-head name=\"description\" content=\"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.\">\u003cmeta data-mint-head name=\"application-name\" content=\"Documentação EcoTrust\">\u003cmeta data-mint-head name=\"generator\" content=\"Mintlify\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon/android-chrome-192x192.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"apple-touch-icon\" type=\"image/png\" sizes=\"180x180\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon/apple-touch-icon.png\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon/favicon-16x16.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon/favicon-32x32.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon/favicon.ico\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon-dark/android-chrome-192x192.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon-dark/favicon-16x16.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon-dark/favicon-32x32.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon-dark/favicon.ico\" media=\"(prefers-color-scheme: dark)\">\u003cmeta data-mint-head property=\"og:title\" content=\"Primeiros passos no AppSec - Documentação EcoTrust\">\u003cmeta data-mint-head property=\"og:description\" content=\"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.\">\u003cmeta data-mint-head property=\"og:site_name\" content=\"EcoTrust\">\u003cmeta data-mint-head property=\"og:url\" content=\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos\">\u003cmeta data-mint-head property=\"og:type\" content=\"website\">\u003cmeta data-mint-head property=\"og:image\" content=\"https://eco-trust.mintlify.site/_mintlify/api/og/v2?division=AppSec\u0026amp;title=Primeiros+passos+no+AppSec\u0026amp;description=O+que+o+AppSec+faz%2C+o+que+preparar+antes+do+primeiro+teste%2C+como+entrar+no+m%C3%B3dulo+e+onde+fica+cada+coisa.\u0026amp;theme=623e2277c305716d6c060474\u0026amp;signature=e50c499109c2d8cc2648d6db705de1dcf29a18d8e7475fa5ec660f103698b87b\">\u003cmeta data-mint-head property=\"og:image:width\" content=\"1200\">\u003cmeta data-mint-head property=\"og:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"twitter:card\" content=\"summary_large_image\">\u003cmeta data-mint-head name=\"twitter:title\" content=\"Primeiros passos no AppSec - Documentação EcoTrust\">\u003cmeta data-mint-head name=\"twitter:description\" content=\"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.\">\u003cmeta data-mint-head name=\"twitter:image\" content=\"https://eco-trust.mintlify.site/_mintlify/api/og/v2?division=AppSec\u0026amp;title=Primeiros+passos+no+AppSec\u0026amp;description=O+que+o+AppSec+faz%2C+o+que+preparar+antes+do+primeiro+teste%2C+como+entrar+no+m%C3%B3dulo+e+onde+fica+cada+coisa.\u0026amp;theme=623e2277c305716d6c060474\u0026amp;signature=e50c499109c2d8cc2648d6db705de1dcf29a18d8e7475fa5ec660f103698b87b\">\u003cmeta data-mint-head name=\"twitter:image:width\" content=\"1200\">\u003cmeta data-mint-head name=\"twitter:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"msapplication-config\" content=\"/mintlify-assets/_mintlify/favicons/eco-trust/W1EfAfZPZocgU9ST/_generated/favicon/browserconfig.xml\">\u003cmeta data-mint-head name=\"apple-mobile-web-app-title\" content=\"Documentação EcoTrust\">\u003cmeta data-mint-head name=\"msapplication-TileColor\" content=\"#FF6F29\">\u003cmeta data-mint-head name=\"og:locale\" content=\"pt_BR\">\u003clink data-mint-head rel=\"canonical\" href=\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos\">\u003clink data-mint-head rel=\"alternate\" type=\"application/xml\" href=\"/sitemap.xml\">\u003clink data-mint-head rel=\"alternate\" type=\"text/markdown\" href=\"/modulos/appsec/primeiros-passos.md\">\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@graph\":[{\"@type\":\"Organization\",\"@id\":\"https://docs.ecotrust.io/#organization\",\"name\":\"Documentação EcoTrust\",\"url\":\"https://docs.ecotrust.io\",\"logo\":{\"@type\":\"ImageObject\",\"url\":\"https://mintcdn.com/eco-trust/9Mp670boJyVAJrNm/logo/light.svg?fit=max\u0026auto=format\u0026n=9Mp670boJyVAJrNm\u0026q=85\u0026s=c4358dda728a04211865047df99f4b96\"}},{\"@type\":\"WebSite\",\"@id\":\"https://docs.ecotrust.io#website\",\"name\":\"Documentação EcoTrust\",\"url\":\"https://docs.ecotrust.io\",\"publisher\":{\"@id\":\"https://docs.ecotrust.io/#organization\"}},{\"@type\":\"WebPage\",\"@id\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos#webpage\",\"url\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos\",\"name\":\"Primeiros passos no AppSec\",\"description\":\"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.\",\"dateModified\":\"2026-11-12T07:40:52.000Z\",\"isPartOf\":{\"@id\":\"https://docs.ecotrust.io#website\"},\"breadcrumb\":{\"@id\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos#breadcrumb\"}},{\"@type\":\"BreadcrumbList\",\"@id\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos#breadcrumb\",\"itemListElement\":[{\"@type\":\"ListItem\",\"position\":1,\"name\":\"Gestão de Vulnerabilidades\",\"item\":\"https://docs.ecotrust.io/modulos/vulscan\"},{\"@type\":\"ListItem\",\"position\":2,\"name\":\"AppSec\",\"item\":\"https://docs.ecotrust.io/modulos/appsec\"},{\"@type\":\"ListItem\",\"position\":3,\"name\":\"Primeiros passos no AppSec\",\"item\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos\"}]},{\"@type\":[\"Article\",\"TechArticle\"],\"@id\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos#article\",\"headline\":\"Primeiros passos no AppSec\",\"name\":\"Primeiros passos no AppSec\",\"description\":\"O que o AppSec faz, o que preparar antes do primeiro teste, como entrar no módulo e onde fica cada coisa.\",\"url\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos\",\"mainEntityOfPage\":{\"@id\":\"https://docs.ecotrust.io/modulos/appsec/primeiros-passos#webpage\"},\"dateModified\":\"2026-11-12T07:40:52.000Z\",\"publisher\":{\"@id\":\"https://docs.ecotrust.io/#organization\"},\"isPartOf\":{\"@id\":\"https://docs.ecotrust.io#website\"}}]}\u003c/script>\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@type\":\"WebSite\",\"name\":\"Documentação EcoTrust\",\"publisher\":{\"@type\":\"Organization\",\"name\":\"Documentação EcoTrust\"},\"provider\":{\"@type\":\"Organization\",\"name\":\"Mintlify\",\"url\":\"https://mintlify.com\"}}\u003c/script>","agentPointerHref":"/modulos/appsec/primeiros-passos.md","siteName":"Documentação EcoTrust","nav":{"global":null,"languages":[{"language":"pt-BR","default":true,"tabs":[{"tab":"Começar","icon":"rocket","pages":[{"title":"Começar","href":""}]},{"tab":"Módulos","icon":"cubes","groups":[{"group":"Visão geral","pages":[{"title":"Módulos","sidebarTitle":"Todos os módulos","icon":"cubes","href":"/modulos"}]},{"group":"Gestão de Ativos","pages":[{"group":"Radar","icon":"/images/modules/radar.svg","pages":[{"title":"EcoTrust Radar","sidebarTitle":"Visão geral","href":"/modulos/radar"},{"title":"Dashboard do Radar","sidebarTitle":"Dashboard","href":"/modulos/radar/painel"},{"title":"Ler a superfície descoberta","sidebarTitle":"Ler a superfície","href":"/modulos/radar/ler-a-superficie"},{"title":"Como o Radar identifica ativos presentes","sidebarTitle":"Ativos presentes","href":"/modulos/radar/identificar-ativos-presentes"},{"title":"Encontrar e ler um ativo descoberto","sidebarTitle":"Encontrar um ativo","href":"/modulos/radar/encontrar-um-ativo"},{"title":"Excluir um ativo descoberto","sidebarTitle":"Excluir ativo","href":"/modulos/radar/excluir-um-ativo-descoberto"},{"title":"Classificar os ativos descobertos","sidebarTitle":"Classificar ativos","href":"/modulos/radar/classificar-ativos"},{"title":"Revisar as portas e os serviços","sidebarTitle":"Revisar as portas","href":"/modulos/radar/revisar-as-portas"},{"title":"Criar um ambiente no Radar","sidebarTitle":"Criar um ambiente","href":"/modulos/radar/criar-um-ambiente"},{"title":"Configurar o Radar","sidebarTitle":"Configurar o módulo","href":"/modulos/radar/configurar-o-modulo"},{"title":"Conferir a governança do Radar","sidebarTitle":"Conferir a governança","href":"/modulos/radar/conferir-a-governanca"}]},{"group":"Inventory","icon":"/images/modules/inventory.svg","pages":[{"title":"EcoTrust Inventory","sidebarTitle":"Visão geral","href":"/modulos/inventory"},{"title":"Primeiros passos no Inventory","sidebarTitle":"Primeiros passos","href":"/modulos/inventory/primeiros-passos"},{"title":"Executar o Inventário de Ativos","sidebarTitle":"Inventário de Ativos","href":"/modulos/inventory/inventario-de-ativos"},{"title":"Dashboard do Inventory","sidebarTitle":"Dashboard","href":"/modulos/inventory/painel"},{"title":"Encontrar os ativos que pedem atenção","sidebarTitle":"Encontrar o que pede atenção","href":"/modulos/inventory/encontrar-ativos"},{"title":"Ler o parque no Horizonte do Parque","sidebarTitle":"Ler o parque","href":"/modulos/inventory/ler-o-parque"},{"title":"Examinar um ativo e o dossiê","sidebarTitle":"Examinar um ativo","href":"/modulos/inventory/examinar-um-ativo"},{"title":"Acompanhar a coleta do parque","sidebarTitle":"Acompanhar a coleta","href":"/modulos/inventory/acompanhar-a-coleta"},{"title":"Revisar a baseline de software do parque","sidebarTitle":"Revisar a baseline de software","href":"/modulos/inventory/revisar-a-baseline"},{"title":"Conferir a governança do Inventory","sidebarTitle":"Conferir a governança","href":"/modulos/inventory/conferir-a-governanca"},{"title":"Configurar o escopo do Inventory","sidebarTitle":"Configurar o escopo","href":"/modulos/inventory/configurar-o-escopo"},{"title":"Decidir a baseline de software","sidebarTitle":"Baseline de software","href":"/modulos/inventory/decidir-a-baseline-de-software"},{"title":"Como ler os números do Inventory","sidebarTitle":"Como ler os números","href":"/modulos/inventory/como-ler-os-numeros"}]}]},{"group":"Gestão de Vulnerabilidades","pages":[{"group":"VulScan","icon":"/images/modules/vulscan.svg","pages":[{"title":"EcoTrust VulScan","sidebarTitle":"Visão geral","href":"/modulos/vulscan"},{"title":"Primeiros passos no VulScan","sidebarTitle":"Primeiros passos","href":"/modulos/vulscan/primeiros-passos"},{"title":"Requisitos do VulScan","sidebarTitle":"Requisitos","href":"/modulos/vulscan/requisitos"},{"title":"Executar o Scan de vulnerabilidades completo","sidebarTitle":"Scan de vulnerabilidades","href":"/modulos/vulscan/scan-de-vulnerabilidades"},{"title":"Executar o Enriquecimento externo de ocorrências","sidebarTitle":"Enriquecimento externo","href":"/modulos/vulscan/enriquecimento-externo"},{"title":"Dashboard do VulScan","sidebarTitle":"Dashboard","href":"/modulos/vulscan/painel"},{"title":"Gerar um relatório do VulScan","sidebarTitle":"Gerar um relatório","href":"/modulos/vulscan/gerar-um-relatorio"},{"title":"Encontrar as referências que pedem ação no VulScan","sidebarTitle":"Encontrar o que pede ação","href":"/modulos/vulscan/encontrar-referencias"},{"title":"Ler uma referência e a decisão SSVC","sidebarTitle":"Ler uma referência","href":"/modulos/vulscan/ler-uma-referencia"},{"title":"Ver as vulnerabilidades de um ativo","sidebarTitle":"Ver um ativo","href":"/modulos/vulscan/ver-um-ativo"},{"title":"Acompanhar a exposição a vulnerabilidades","sidebarTitle":"Acompanhar a exposição","href":"/modulos/vulscan/acompanhar-a-exposicao"},{"title":"Conferir a governança do VulScan","sidebarTitle":"Conferir a governança","href":"/modulos/vulscan/conferir-a-governanca"},{"title":"Configurar a política SSVC","sidebarTitle":"Política SSVC","href":"/modulos/vulscan/configurar-a-politica-ssvc"},{"title":"Como ler os números do VulScan","sidebarTitle":"Como ler os números","href":"/modulos/vulscan/como-ler-os-numeros"}]},{"group":"AppSec","icon":"/images/modules/appsec.svg","pages":[{"title":"EcoTrust AppSec","sidebarTitle":"Visão geral","description":"Segurança de aplicações web, do código à produção.","href":"/modulos/appsec"},{"title":"Primeiros passos no AppSec","sidebarTitle":"Primeiros passos","href":"/modulos/appsec/primeiros-passos"},{"title":"Entender o escopo licenciado do AppSec","sidebarTitle":"Escopo licenciado","description":"Como a quantidade contratada do AppSec define as aplicações que entram no Dashboard e nos scans do módulo.","href":"/modulos/appsec/entender-o-escopo-licenciado"},{"title":"Executar o Scan DAST de aplicação web","sidebarTitle":"Scan DAST","href":"/modulos/appsec/scan-dast"},{"title":"Dashboard do AppSec","sidebarTitle":"Dashboard","href":"/modulos/appsec/painel"},{"title":"Encontrar as ocorrências que pedem ação no AppSec","sidebarTitle":"Encontrar o que pede ação","href":"/modulos/appsec/encontrar-ocorrencias"},{"title":"Ler uma ocorrência e entender a correção","sidebarTitle":"Ler uma ocorrência","href":"/modulos/appsec/ler-uma-ocorrencia"},{"title":"Analisar uma aplicação","sidebarTitle":"Analisar uma aplicação","href":"/modulos/appsec/analisar-uma-aplicacao"},{"title":"Recortar a bancada por camada, OWASP ou severidade","sidebarTitle":"Recortar a bancada","href":"/modulos/appsec/recortar-a-bancada"},{"title":"Acompanhar a exposição das aplicações","sidebarTitle":"Acompanhar a exposição","href":"/modulos/appsec/acompanhar-a-exposicao"},{"title":"Conferir a governança do AppSec","sidebarTitle":"Conferir a governança","href":"/modulos/appsec/conferir-a-governanca"},{"title":"Como ler os números do AppSec","sidebarTitle":"Como ler os números","href":"/modulos/appsec/como-ler-os-numeros"}]},{"group":"Surface","icon":"/images/modules/surface.svg","pages":[{"title":"EcoTrust Surface","sidebarTitle":"Visão geral","href":"/modulos/surface"},{"title":"Primeiros passos no Surface","sidebarTitle":"Primeiros passos","href":"/modulos/surface/primeiros-passos"},{"title":"Entender o escopo licenciado do Surface","sidebarTitle":"Escopo licenciado","href":"/modulos/surface/entender-o-escopo-licenciado"},{"title":"Monitorar a exposição externa de um domínio","sidebarTitle":"Monitoramento de exposição","href":"/modulos/surface/monitoramento-de-exposicao-externa"},{"title":"Dashboard do Surface","sidebarTitle":"Dashboard","href":"/modulos/surface/painel"},{"title":"Encontrar as ocorrências que pedem ação no Surface","sidebarTitle":"Encontrar o que pede ação","href":"/modulos/surface/encontrar-ocorrencias"},{"title":"Tratar uma ocorrência no Surface","sidebarTitle":"Tratar uma ocorrência","href":"/modulos/surface/tratar-uma-ocorrencia"},{"title":"Ler o Mapa de Exposição","sidebarTitle":"Ler o Mapa de Exposição","href":"/modulos/surface/ler-o-mapa-de-exposicao"},{"title":"Fechar uma rota de ataque","sidebarTitle":"Fechar uma rota de ataque","href":"/modulos/surface/fechar-uma-rota-de-ataque"},{"title":"Acompanhar a superfície externa","sidebarTitle":"Acompanhar a superfície","href":"/modulos/surface/acompanhar-a-superficie"},{"title":"Conferir a governança do Surface","sidebarTitle":"Conferir a governança","href":"/modulos/surface/conferir-a-governanca"},{"title":"Gerar um relatório do Surface","sidebarTitle":"Gerar um relatório","href":"/modulos/surface/gerar-um-relatorio"},{"title":"Configurar o escopo do Surface","sidebarTitle":"Configurar o escopo","href":"/modulos/surface/configurar-o-escopo"},{"title":"Consultar o setor da empresa no Surface","sidebarTitle":"Consultar o setor","href":"/modulos/surface/definir-o-setor"},{"title":"Como ler os números do Surface","sidebarTitle":"Como ler os números","href":"/modulos/surface/como-ler-os-numeros"}]}]},{"group":"Gestão de Riscos","pages":[{"group":"Baseline","icon":"/images/modules/baseline.svg","pages":[{"title":"EcoTrust Baseline","sidebarTitle":"Visão geral","href":"/modulos/baseline"},{"title":"Entender o escopo licenciado do Baseline","sidebarTitle":"Escopo licenciado","href":"/modulos/baseline/entender-o-escopo-licenciado"},{"title":"Primeiros passos no Baseline","sidebarTitle":"Primeiros passos","href":"/modulos/baseline/primeiros-passos"},{"title":"Conectar o Prowler","sidebarTitle":"Conectar o Prowler","href":"/modulos/baseline/conectar-o-prowler"},{"title":"Importar a postura de nuvem","sidebarTitle":"Importar postura de nuvem","href":"/modulos/baseline/importar-postura-de-nuvem"},{"title":"Dashboard do Baseline","sidebarTitle":"Dashboard","href":"/modulos/baseline/painel"},{"title":"Como navegar pelo Dashboard do Baseline","sidebarTitle":"Navegar pelo Dashboard","href":"/modulos/baseline/como-navegar-pelo-painel"},{"title":"Encontrar os ativos e as contas fora do padrão","sidebarTitle":"Encontrar o que reprova","href":"/modulos/baseline/encontrar-o-que-reprova"},{"title":"Ler a ficha de um ativo no Baseline","sidebarTitle":"Ler a ficha de um ativo","href":"/modulos/baseline/ler-a-ficha-de-um-ativo"},{"title":"Abrir um padrão e ver onde ele reprova","sidebarTitle":"Abrir um padrão","href":"/modulos/baseline/abrir-um-padrao"},{"title":"Abrir um controle e ver como corrigir","sidebarTitle":"Abrir um controle","href":"/modulos/baseline/abrir-um-controle"},{"title":"Analisar uma conta de nuvem","sidebarTitle":"Analisar uma conta de nuvem","href":"/modulos/baseline/analisar-uma-conta-de-nuvem"},{"title":"Acompanhar a aderência ao baseline","sidebarTitle":"Acompanhar a aderência","href":"/modulos/baseline/acompanhar-a-aderencia"},{"title":"Conferir a governança do Baseline","sidebarTitle":"Conferir a governança","href":"/modulos/baseline/conferir-a-governanca"},{"title":"Gerar um relatório do Baseline","sidebarTitle":"Gerar um relatório","href":"/modulos/baseline/gerar-um-relatorio"},{"title":"Definir as metas e os limiares do Baseline","sidebarTitle":"Metas e limiares","href":"/modulos/baseline/definir-metas-e-limiares"},{"title":"Como ler os números do Baseline","sidebarTitle":"Como ler os números","href":"/modulos/baseline/como-ler-os-numeros"}]},{"group":"Verify","icon":"/images/modules/verify.svg","pages":[{"title":"EcoTrust Verify","sidebarTitle":"Visão geral","href":"/modulos/verify"},{"title":"Dashboard do Verify","sidebarTitle":"Dashboard","href":"/modulos/verify/painel"},{"title":"Monitorar um novo fornecedor","sidebarTitle":"Monitorar um fornecedor","href":"/modulos/verify/monitorar-um-novo-fornecedor"},{"title":"Encontrar os fornecedores que pedem atenção","sidebarTitle":"Encontrar o que pede atenção","href":"/modulos/verify/encontrar-fornecedores"},{"title":"Avaliar um fornecedor","sidebarTitle":"Avaliar um fornecedor","href":"/modulos/verify/avaliar-um-fornecedor"},{"title":"Organizar os fornecedores","sidebarTitle":"Organizar os fornecedores","href":"/modulos/verify/organizar-os-fornecedores"},{"title":"Acompanhar os fornecedores","sidebarTitle":"Acompanhar os fornecedores","href":"/modulos/verify/acompanhar-os-fornecedores"},{"title":"Configurar o Verify","sidebarTitle":"Configurar o módulo","href":"/modulos/verify/configurar-o-modulo"},{"title":"Conferir a governança dos fornecedores","sidebarTitle":"Conferir a governança","href":"/modulos/verify/conferir-a-governanca"}]},{"group":"Quantify","icon":"/images/modules/quantify.svg","pages":[{"title":"EcoTrust Quantify","sidebarTitle":"Visão geral","href":"/modulos/quantify"},{"title":"Dashboard do Quantify","sidebarTitle":"Dashboard","href":"/modulos/quantify/painel"},{"title":"Editar o setor da empresa","sidebarTitle":"Editar o setor","href":"/modulos/quantify/editar-o-setor-da-empresa"},{"title":"Ler a exposição anual em reais","sidebarTitle":"Ler a exposição anual","href":"/modulos/quantify/ler-a-exposicao-anual"},{"title":"Projetar a exposição com os prazos cumpridos","sidebarTitle":"Projetar os prazos cumpridos","href":"/modulos/quantify/projetar-os-prazos-cumpridos"},{"title":"Montar a fila de correção","sidebarTitle":"Montar a fila de correção","href":"/modulos/quantify/montar-a-fila-de-correcao"},{"title":"Entender a perda de um ativo","sidebarTitle":"Entender a perda de um ativo","href":"/modulos/quantify/entender-a-perda-de-um-ativo"},{"title":"Consultar as ocorrências de um ativo","sidebarTitle":"Ocorrências do ativo","href":"/modulos/quantify/consultar-as-ocorrencias-de-um-ativo"},{"title":"Comparar o retorno de um controle","sidebarTitle":"Comparar com um controle","href":"/modulos/quantify/comparar-com-um-controle"},{"title":"Simular um cenário de ameaça","sidebarTitle":"Simular um cenário","href":"/modulos/quantify/simular-um-cenario"},{"title":"Conferir a governança do Quantify","sidebarTitle":"Conferir a governança","href":"/modulos/quantify/conferir-a-governanca"}]}]},{"group":"Gestão de Correções","pages":[{"group":"Flow","icon":"/images/modules/flow.svg","pages":[{"title":"EcoTrust Flow","sidebarTitle":"Visão geral","href":"/modulos/flow"},{"title":"Dashboard do Flow","sidebarTitle":"Dashboard","href":"/modulos/flow/painel"},{"title":"Encontrar as ocorrências que pedem ação","sidebarTitle":"Encontrar o que pede ação","href":"/modulos/flow/encontrar-ocorrencias"},{"title":"Tratar uma ocorrência no Flow","sidebarTitle":"Tratar uma ocorrência","href":"/modulos/flow/tratar-uma-ocorrencia"},{"title":"Acompanhar o ciclo das ocorrências","sidebarTitle":"Acompanhar o ciclo","href":"/modulos/flow/acompanhar-o-ciclo"},{"title":"Ver onde o risco se concentra","sidebarTitle":"Ver onde o risco se concentra","href":"/modulos/flow/ver-onde-o-risco-se-concentra"},{"title":"Simular o caminho até a meta de críticas","sidebarTitle":"Simular a meta de críticas","href":"/modulos/flow/simular-a-meta-de-criticas"},{"title":"Definir a meta de críticas do Flow","sidebarTitle":"Definir a meta de críticas","href":"/modulos/flow/definir-a-meta-de-criticas"},{"title":"Acompanhar a cobertura dos ativos","sidebarTitle":"Acompanhar a cobertura dos ativos","href":"/modulos/flow/acompanhar-a-cobertura-dos-ativos"},{"title":"Cadastrar, importar e editar ativos","sidebarTitle":"Cadastrar e editar ativos","href":"/modulos/flow/cadastrar-e-editar-ativos"},{"title":"Organizar os ativos em grupos","sidebarTitle":"Organizar os ativos em grupos","href":"/modulos/flow/organizar-os-ativos-em-grupos"},{"title":"Conferir a governança do Flow","sidebarTitle":"Conferir a governança","href":"/modulos/flow/conferir-a-governanca"}]},{"group":"AutoPatch","icon":"/images/modules/autopatch.svg","pages":[{"title":"EcoTrust AutoPatch","sidebarTitle":"Visão geral","href":"/modulos/autopatch"},{"title":"Dashboard do AutoPatch","sidebarTitle":"Dashboard","href":"/modulos/autopatch/painel"},{"title":"Encontrar o que corrigir primeiro","sidebarTitle":"Encontrar o que corrigir","href":"/modulos/autopatch/encontrar-o-que-corrigir"},{"title":"Ler a ficha de um produto e pedir o próximo passo","sidebarTitle":"Ler a ficha de um produto","href":"/modulos/autopatch/ler-a-ficha-de-um-produto"},{"title":"Acompanhar as CVEs do ambiente","sidebarTitle":"Acompanhar as CVEs","href":"/modulos/autopatch/acompanhar-as-cves"},{"title":"Criar um patch no AutoPatch","sidebarTitle":"Criar um patch","href":"/modulos/autopatch/criar-um-patch"},{"title":"Conferir o catálogo de patches","sidebarTitle":"Conferir o catálogo de patches","href":"/modulos/autopatch/conferir-o-catalogo"},{"title":"Ver os detalhes de um patch","sidebarTitle":"Ver os detalhes de um patch","href":"/modulos/autopatch/ver-os-detalhes-de-um-patch"},{"title":"Implementar um patch do catálogo","sidebarTitle":"Implementar um patch","href":"/modulos/autopatch/implementar-um-patch"},{"title":"Criar uma campanha a partir de outra pausada","sidebarTitle":"Criar campanha a partir de outra","href":"/modulos/autopatch/criar-uma-campanha-a-partir-de-outra-pausada"},{"title":"Acompanhar as campanhas de correção","sidebarTitle":"Acompanhar as campanhas","href":"/modulos/autopatch/acompanhar-as-campanhas"},{"title":"Acompanhar a aplicação de um patch","sidebarTitle":"Acompanhar a aplicação","href":"/modulos/autopatch/acompanhar-a-aplicacao"},{"title":"Verificação de patch por família do sistema no AutoPatch","sidebarTitle":"Verificação por família","href":"/modulos/autopatch/verificacao-por-familia"},{"title":"Confirmar o fechamento pelo re-scan","sidebarTitle":"Confirmar o fechamento","href":"/modulos/autopatch/confirmar-o-fechamento"},{"title":"Configurar o AutoPatch","sidebarTitle":"Configurar o módulo","href":"/modulos/autopatch/configurar-o-modulo"},{"title":"Conferir a governança do AutoPatch","sidebarTitle":"Conferir a governança","href":"/modulos/autopatch/conferir-a-governanca"}]}]},{"group":"Manuais","icon":"book-open","pages":[{"title":"Manual do Inventory","sidebarTitle":"Inventory","icon":"https://mintlify.s3.us-west-1.amazonaws.com/eco-trust/images/modules/inventory.svg","href":"/modulos/inventory-manual"},{"title":"Manual do VulScan","sidebarTitle":"VulScan","icon":"https://mintlify.s3.us-west-1.amazonaws.com/eco-trust/images/modules/vulscan.svg","href":"/modulos/vulscan-manual"},{"title":"Manual do AppSec","sidebarTitle":"AppSec","icon":"https://mintlify.s3.us-west-1.amazonaws.com/eco-trust/images/modules/appsec.svg","href":"/modulos/appsec-manual"},{"title":"Manual do Surface","sidebarTitle":"Surface","icon":"https://mintlify.s3.us-west-1.amazonaws.com/eco-trust/images/modules/surface.svg","href":"/modulos/surface-manual"},{"title":"Manual do Baseline","sidebarTitle":"Baseline","icon":"https://mintlify.s3.us-west-1.amazonaws.com/eco-trust/images/modules/baseline.svg","href":"/modulos/baseline-manual"}]}]},{"tab":"Referência","icon":"book-open","pages":[{"title":"Referência","href":"/conhecimento/glossario"}]},{"tab":"O que há de novo","icon":"sparkles","pages":[{"title":"O que há de novo","href":"/release-notes/2026-11-11"}]}]}]},"basePath":"","title":"Primeiros passos no AppSec - Documentação EcoTrust","deploymentId":"dpl_HhUetB7eHHDAmK9T1Teip38TgFx9","buildId":"dpl_HhUetB7eHHDAmK9T1Teip38TgFx9","dynamics":["07c022d89b","a74be98ba7"],"chunks":["Frame-DevImLcx.js","DynamicMarkdown-BGHukeRM.js","zoom-image-lightbox-DQG3o8Eu.js","lightbox-handle-r17bVUz3.js"]}