

Destaques
AppSec: Scan DAST em aplicações SPA e ASP.NET
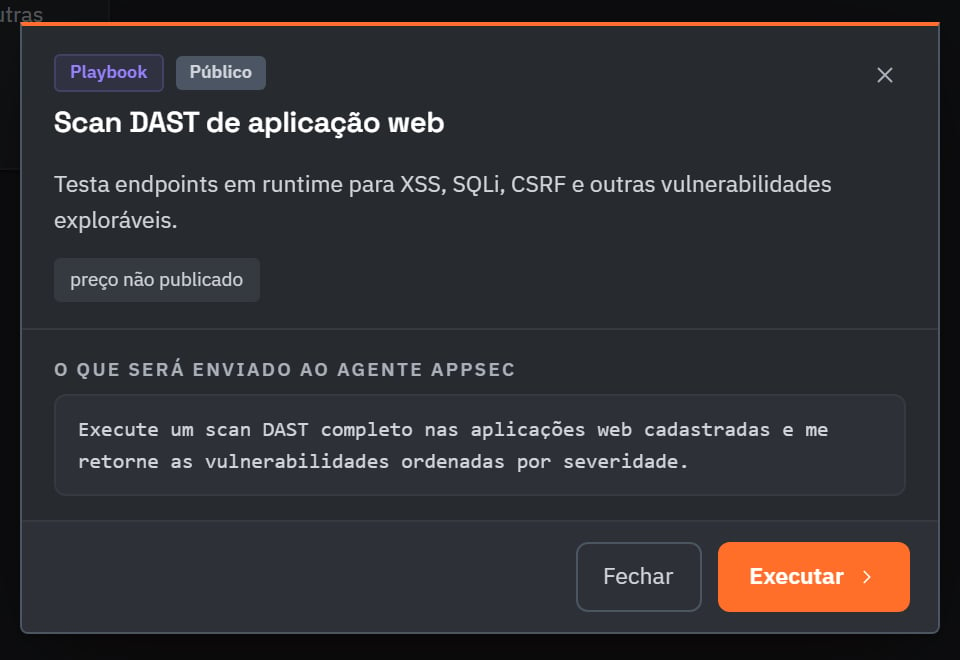
O Scan DAST começa pela ficha do serviço, no catálogo do AppSec.
AutoPatch: confirmar correções com mais clareza
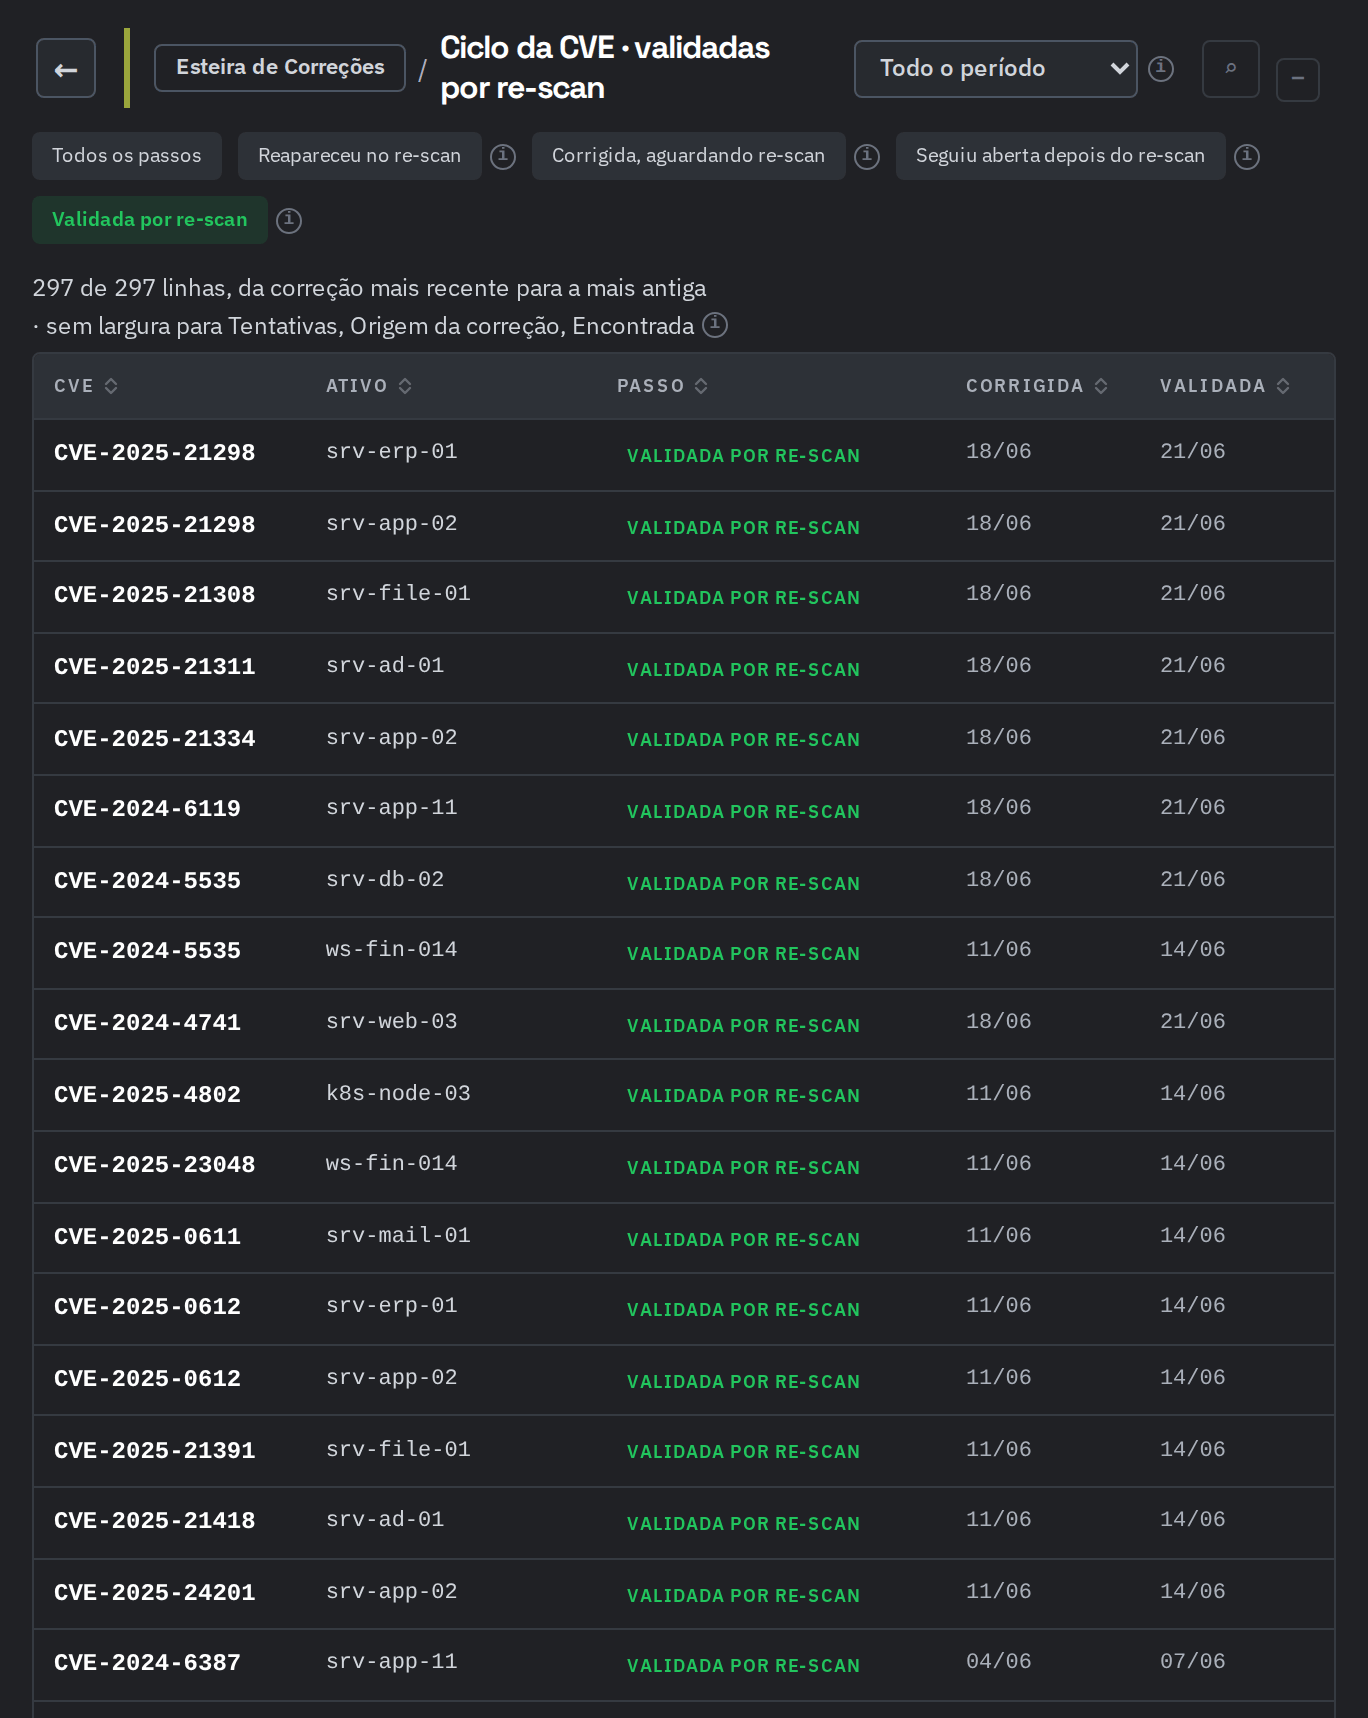
Ambiente de exemplo.
Novas funcionalidades
AppSec · Official Release
- O Scan DAST identifica injeção de SQL por erros de sintaxe, inclusive em parâmetros numéricos, e registra os alertas encontrados no relatório. Ver guia →
Agentic OS
- No Agent Work, peça informações da documentação pública da EcoTrust e receba os links das páginas usadas na resposta. Ver guia →
- Sem uma marca de parceiro, abra O que há de novo pela barra superior para ver as release notes mais recentes. Um ponto indica quando há uma release que você ainda não abriu.
Melhorias
AppSec · Official Release
- Ao importar um Scan DAST, veja se ele teve sucesso, se é preciso conferir as credenciais ou se a autenticação não se aplica. Você também pode consultar esse status com o agente do AppSec. Ver guia →
Agentic OS
- Consulte os agendamentos de cada serviço e altere pelo chat quando uma rotina será executada. Ver guia →
Correções
VulScan · Official Release
- Ocorrências com todas as CVEs já reunidas em outra ocorrência do mesmo ativo são consolidadas, mantendo a maior severidade, e o painel deixa de contá-las em dobro.
- O indicador Ocorrências críticas do Dashboard mostra, na tendência dos últimos 30 dias, só as ocorrências críticas encontradas nesse período. Ver guia →
- Depois de um novo scan, cada ocorrência reencontrada mostra somente as CVEs que a fonte reporta no momento.
- Gere relatórios com totais contextualizados e tabelas mais legíveis, com a faixa SSVC, o nome e o endereço completo do ativo. A fila SSVC completa acompanha o relatório em CSV. Ver guia →
- Quando um Scan INFRA não consegue entrar nos hosts, veja no cartão e na mensagem final que é preciso conferir as credenciais antes de executar novamente. Ver guia →
AppSec · Official Release
- Um Scan DAST na nuvem que para por falha de infraestrutura termina com erro e mostra o motivo, em vez de ficar em execução sem fim.
Flow · Preview
- Depois de um novo scan, a busca por CVE no Ciclo de Ocorrências deixa de mostrar ocorrências quando a fonte não reporta mais essa CVE.
AutoPatch · Pre-release
- Uma aplicação que atualizou o gerenciador de pacotes do sistema não oferece rollback: a linha do ativo e a ficha da aplicação mostram o motivo, e o rollback automático mantém esse pacote na versão atual. Ver guia →
Agentic OS
- Os cartões do Agent Work mostram as informações atualizadas de cada execução.
- Peça recorrências em intervalos fixos, como a cada 10 minutos ou a cada 2 horas, e receba orientação quando a frequência não puder ser aplicada. Ver guia →
- Ao editar um agendamento que outra pessoa alterou, o Agent Work avisa, atualiza a lista e mostra a recorrência atual para você revisar antes de salvar. Ver guia →
- Ao escolher um Connect no Agent Work, você também vê os conectores que usam o nome atual do Connect.
Core
- Quando a retomada de um scan falha, os demais scans pendentes continuam sendo retomados.
- Ocorrências de ativos enviados à lixeira deixam de aparecer nas buscas, contagens, indicadores e relatórios.
- Em contas sem personalização, relatórios, e-mails e telas clássicas mostram a marca atual da EcoTrust.