

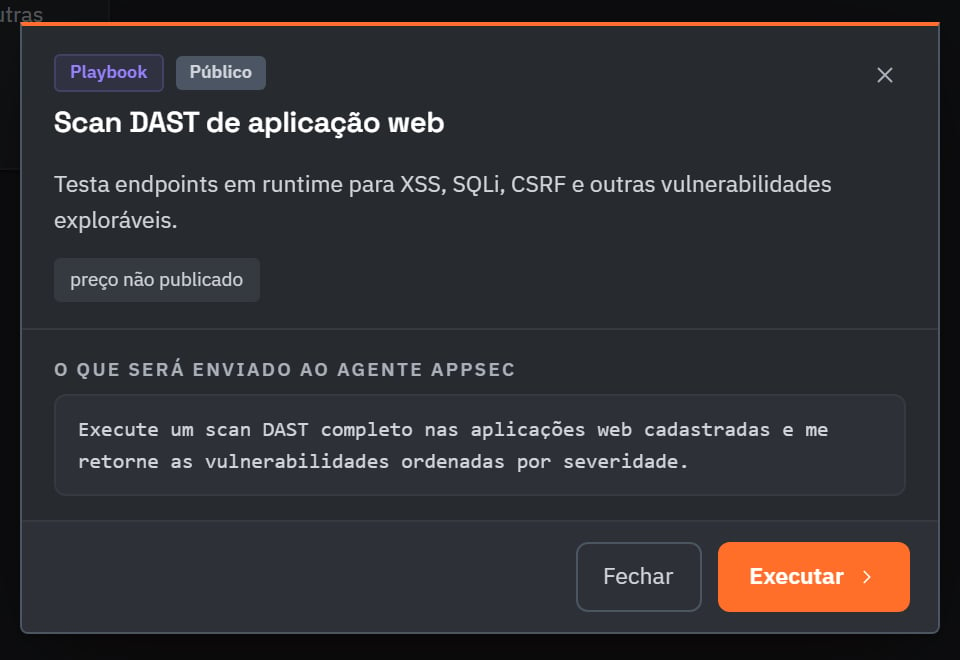
O Scan DAST começa pela ficha do serviço, no catálogo do AppSec.
O que muda
Aplicações de página única (SPA), feitas em React, Angular, Vue, Next.js, Svelte, Astro, Flutter e outros, e aplicações ASP.NET passam a ser testadas por inteiro. O Scan DAST reconhece sozinho o tipo da aplicação e a percorre com um navegador, clicando como um usuário, em vez de só seguir os links da página. Antes, numa SPA, o scan via uma página quase vazia e testava pouco. Isso vale também para as aplicações geradas por ferramentas de IA, que quase sempre são SPAs. Na área logada, o navegador faz o login com os dados da política, mantém a sessão e entra de novo quando ela cai. Ele não aciona botões como Sair, Excluir ou Pagar e recusa pedidos de exclusão ou alteração antes de enviá-los, para que o teste não mude os dados da aplicação. Para o scan autenticado, você também pode salvar credenciais de formulário ou de cabeçalho e escolhê-las ao configurar o Scan DAST. O agente prepara a política com a credencial, usa os dados sem exibi-los e a remove quando a credencial é excluída.Como usar
- Na aba Catálogo de Serviços do AppSec, abra o Scan DAST de aplicação web e clique em Executar.
- Escolha o sensor, a política e as aplicações. Não é preciso uma política especial para SPA ou ASP.NET: o sensor reconhece o tipo da aplicação em qualquer política.
- Para testar a área logada, escolha uma credencial salva ou cadastre uma nova.