

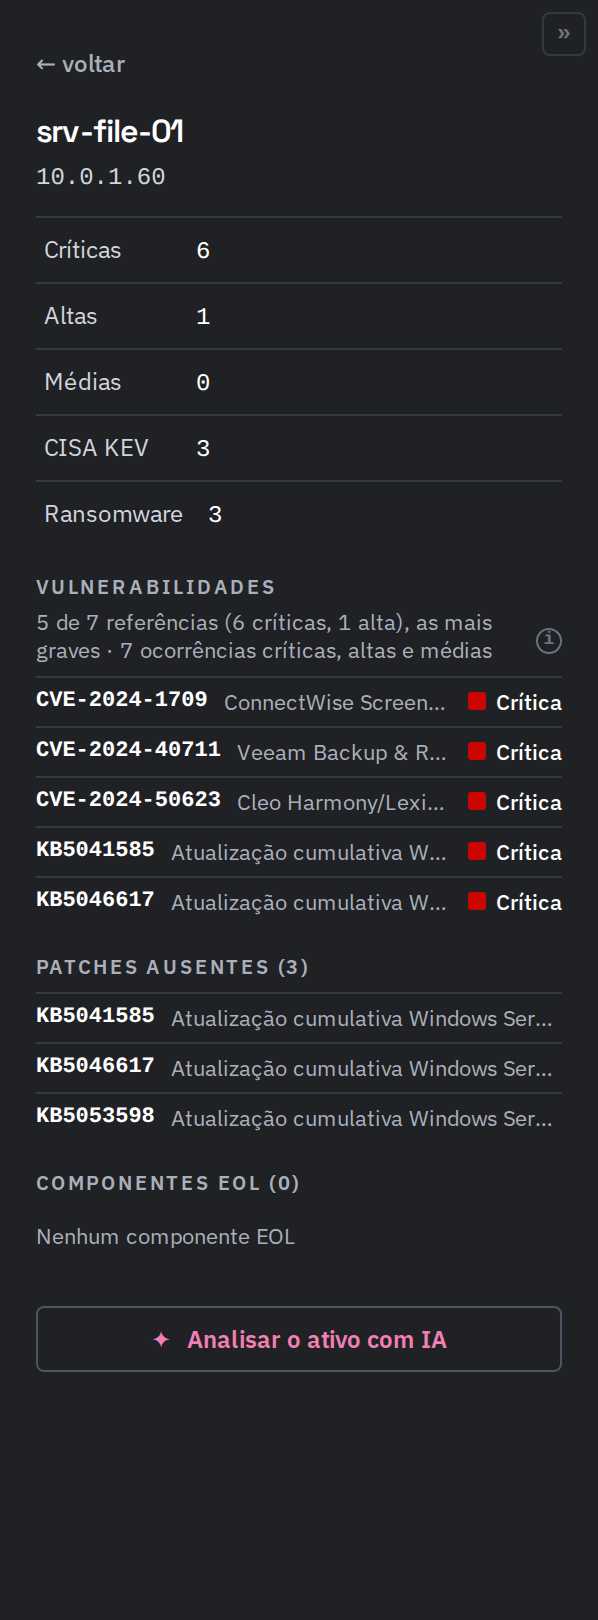
Ambiente de exemplo.
O que muda
Em Por ativo, um clique no ativo mostra tudo o que pesa sobre ele na coluna ao lado: as críticas e as médias, os sinais de ameaça, as vulnerabilidades mais graves, os patches ausentes e os componentes de fim de suporte (EOL). A lista passa a considerar todos os ativos do recorte, não só os 50 com mais críticas, e as ocorrências de cada ativo abrem no Flow.Como usar
- No Dashboard do VulScan, em POR ATIVO, clique em ativos com ocorrências.
- Clique no ativo para ler a ficha ao lado.
- Leve a correção ao AutoPatch pelos atalhos de CORREÇÃO NO AUTOPATCH, ou peça a análise completa em Analisar o ativo com IA.